Beim Thema Unternehmensschutz denkst du auch vorwiegend an Gefahren von außen? Ein Fehler, denn zahlreiche Diebstähle (sei es Daten oder physische Ware) passieren von innen raus. Nimm das nicht zum Anlass, deinen Mitarbeitern aus Prinzip zu misstrauen, aber dein Unternehmen von außen und innen abzusichern. Manchmal sind es auch ehemalige Mitarbeiter, die sich plötzlich gegen das Unternehmen werden und zur Gefahr werden. Wir sagen dir, wie du dich schützt.
Zutrittskontrollen sind selbst in kleinen Unternehmen Pflicht
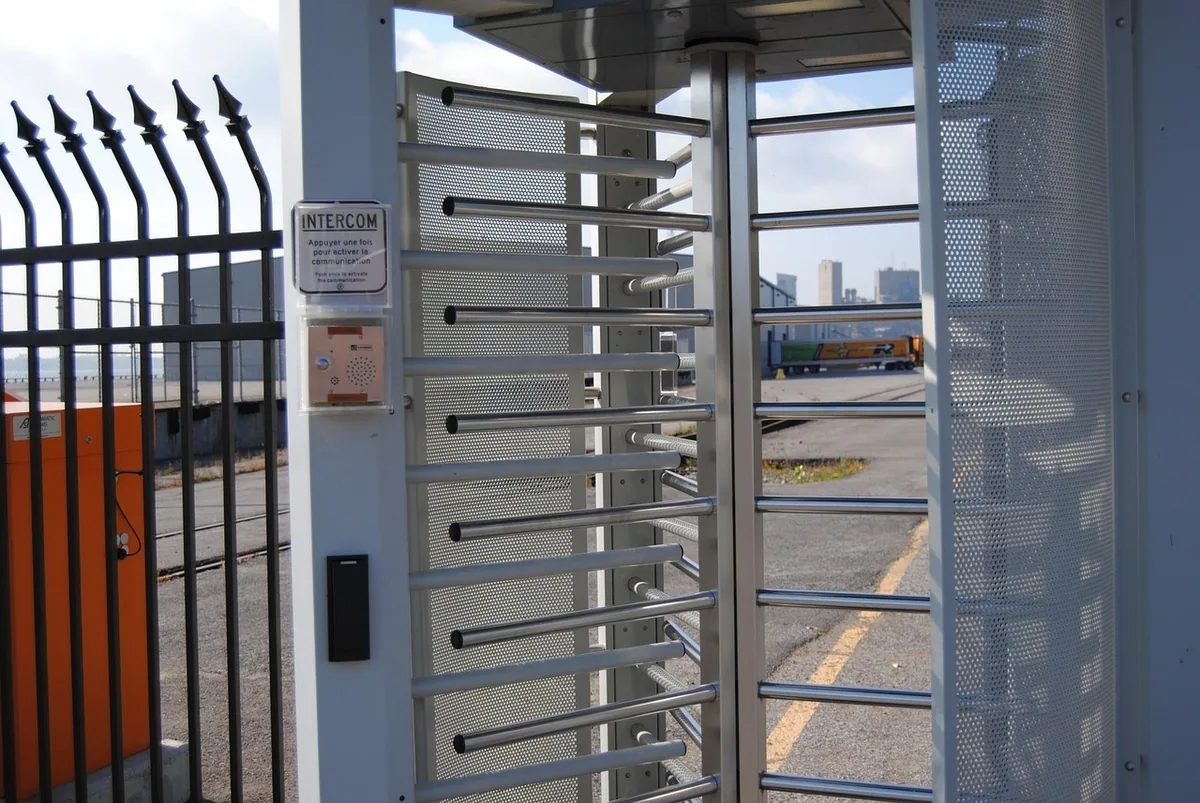
Wer sich frei durch dein Unternehmen bewegen kann, bekommt zwangsläufig Zugriff auf Dinge, die nicht für jede Person bestimmt sind. Gerade in kleineren Betrieben wird dieses Thema oft vernachlässigt, weil man sich „doch kennt“. Genau das kann zum Problem werden, wenn zum Beispiel Besuch, externe Dienstleister oder neue Aushilfen unterwegs sind. Ein solides Zutrittskonzept beginnt nicht erst am Serverraum. Auch Lager, Büroräume oder Verwaltungsbereiche sollten klar geregelt sein. Wer darf wohin, wann und wie lange? Setze auf biometrische Zugangskontrolle, denn damit lässt sich das zuverlässig steuern, sogar zeitlich begrenzen. So vermeidest du, dass jemand mit dem Generalschlüssel plötzlich überall herumschleicht.
Schlüssel vs. Biometrie – hier gibt es einen klaren Gewinner
Mechanische Schlüssel gehören zu den unsichersten Formen der Zugangskontrolle. Sie können verloren gehen, kopiert oder weitergegeben werden und das völlig unbemerkt. Elektronische Systeme mit PIN oder Chipkarten sind schon besser, lassen sich aber ebenfalls weitergeben. Wenn du wirklich sicherstellen willst, dass nur berechtigte Personen Zugang haben, führt kein Weg an biometrischen Systemen vorbei. Ob Fingerabdruck, Gesichtserkennung oder Iris-Scan: Biometrie basiert auf Merkmalen, die sich nicht so einfach fälschen lassen. Außerdem kann niemand „aus Versehen“ einem Freund den Fingerabdruck leihen.
Ein weiterer Vorteil: Der Aufwand bei Verlust entfällt. Du musst keine Schlösser tauschen oder Karten sperren. Die Zugangskontrolle ist schnell und effektiv, den eigenen Finger verlieren deine Mitarbeiter nicht (oder zumindest nur in wirklichen Ausnahmefällen).
Wenn Wissen zur Waffe wird
Ehemalige Mitarbeiter sind ein besonderes Risiko. Sie kennen interne Abläufe, Systeme, Passwörter oder Zugänge. Wenn du bei einem Austritt nicht sauber arbeitest, kann das später teuer werden. Vergessene Berechtigungen, offene Konten oder ungesperrte Gerätezugänge sind Einladungen für Missbrauch.
Deshalb brauchst du einen klaren Exit-Prozess. Lege fest, welche Schritte bei jeder Kündigung oder Freistellung erfolgen. Dazu gehört das Zurücksetzen von Passwörtern, das Deaktivieren von Nutzerkonten, die Rückgabe von Firmengeräten und der Zugang zu sensiblen Informationen. Auch Cloud-Dienste und mobile Apps dürfen dabei nicht vergessen werden.
Sichere dich zusätzlich rechtlich ab. Verschwiegenheits- und Wettbewerbsklauseln im Arbeitsvertrag oder im Austrittsgespräch helfen, den Ernst der Lage zu unterstreichen.
Digitale Spuren nicht unterschätzen
Jede Aktion im Netzwerk hinterlässt Spuren. Du solltest dafür sorgen, dass diese Spuren nachvollziehbar bleiben. Mit einem zentralen Logging-System erkennst du, wer wann auf welche Daten zugegriffen hat oder versucht hat, unberechtigte Aktionen durchzuführen. Besonders bei internen Angriffen sind solche Protokolle Gold wert. Sie helfen nicht nur bei der Aufklärung, sondern zeigen oft auch frühzeitig verdächtige Muster. Wenn jemand regelmäßig nachts auf interne Daten zugreift oder plötzlich ungewöhnlich große Datenmengen bewegt, solltest du hellhörig werden. Achte auch auf die Vergabe von Rechten. Nicht jeder Mitarbeitende braucht Zugang zu allen Systemen. Je gezielter du Berechtigungen vergibst, desto kleiner wird die potenzielle Angriffsfläche.
Sensibilisieren statt überwachen: Vertrauen braucht Schutzregeln
Sicherheit entsteht nicht durch Kontrolle allein. Du kannst dein Unternehmen mit Technik absichern, aber langfristig brauchst du Mitarbeitende, die sich ihrer Verantwortung bewusst sind. Schulungen, klare Regeln und ein offener Umgang mit Risiken sind deshalb entscheidend.
Sorge dafür, dass alle wissen, wie sie mit vertraulichen Informationen umgehen sollen. Wer versteht, was ein starkes Passwort ausmacht oder warum USB-Sticks nicht überall eingesteckt werden dürfen, macht automatisch weniger Fehler. Auch Hinweise auf mögliche Erpressungsversuche oder Social-Engineering-Tricks gehören zur Prävention. Ein guter Sicherheitsansatz verbindet Technik und Kultur. Du brauchst klare Regeln, aber auch ein Klima, in dem sich Mitarbeitende trauen, Auffälligkeiten zu melden, ohne Angst vor Konsequenzen. Nur so entsteht ein starkes Miteinander, das Risiken früh erkennt und gemeinsam meistert.